Unternehmen
KI-Agenten im Betrieb
Kurzantwort
Ein KI-Agent bekommt ein Ziel und entscheidet selbst, welche Werkzeuge er nacheinander aufruft, etwa Postfach, Kalender oder Warenwirtschaft2. Damit wird aus einer falschen Antwort schnell eine falsche Handlung. Im Betrieb lohnen sich Agenten dort, wo ihre Schritte umkehrbar sind oder ein Mensch vor jeder Wirkung nach außen zustimmt.
Wer heute von KI-Agenten spricht, meint Programme, die mit einem Sprachmodell planen und dann selbst handeln: Sie lesen ein Postfach, legen einen Termin an, fragen einen Preis ab oder ändern einen Datensatz. Für einen Betrieb zählt deshalb vor allem, was ein Agent ohne Rückfrage tun darf und wer merkt, wenn er danebenliegt.
Was einen Agenten vom Chat-Assistenten unterscheidet
Ein Chat-Assistent antwortet, und du entscheidest, was mit der Antwort passiert. Ein Agent bekommt ein Ziel und wählt die Schritte selbst. Anthropic trennt in seinem Leitfaden zwei Bauformen: Workflows, bei denen der Ablauf im Programmcode festliegt und das Modell nur einzelne Schritte übernimmt, und Agenten, bei denen das Modell selbst bestimmt, welches Werkzeug es wann aufruft2. Die Grenze ist fließend. Auch manches Produkt, das als Agent verkauft wird, folgt festen Abläufen mit einem Sprachmodell in der Mitte, und für viele Aufgaben im Betrieb ist das die bessere Wahl.
Technisch hängt alles an den Werkzeugen. Ein Modell kann über Function Calling eine Funktion aufrufen, etwa "Mail senden" oder "Kundendatensatz lesen". Über das Model Context Protocol lassen sich solche Werkzeuge einheitlich anbinden. Jedes zusätzliche Werkzeug erweitert, was ein KI-Agent kann, und damit auch, was schiefgehen kann. Teilen sich mehrere Agenten eine Aufgabe, nennt man das Agentic AI.
Anthropic rät, mit der einfachsten Lösung anzufangen und Agenten erst dann zu bauen, wenn sich die Zahl der Schritte nicht vorher festlegen lässt2. Agentische Systeme nehmen laut Anthropic längere Wartezeiten und höhere Kosten in Kauf, um offene Aufgaben besser zu lösen, und ihre Fehler können sich über die Schritte aufaddieren2.
Wo Agenten im Betrieb heute eingesetzt werden
In der repräsentativen Bitkom-Befragung vom Sommer 2026 gaben 11 Prozent der Unternehmen, die KI nutzen, planen oder diskutieren, an, bereits KI-Agenten einzusetzen. 29 Prozent planten den Einsatz, 31 Prozent diskutierten ihn, für 24 Prozent war das Thema keines1. Als Beispiele nennt der Verband Agenten, die Preise vergleichen, Angebote einholen oder Entscheidungsvorlagen ausarbeiten1.
Zwei Einsatzfelder beschreibt Anthropic als besonders geeignet. Im Kundenservice verbindet ein Agent das Gespräch mit Zugriff auf Kundendaten, Bestellhistorie und Wissensdatenbank und kann zum Beispiel Erstattungen anstoßen; ob der Fall gelöst ist, lässt sich messen2. Beim Programmieren prüfen automatische Tests, ob eine Änderung funktioniert, und der Agent kann so lange nachbessern, bis sie bestehen. Auch dort bleibt die Durchsicht durch Menschen wichtig2. Zu den bekannten Produkten zählen Claude Code für das Programmieren und Manus als allgemeiner Assistent.
Für kleinere Betriebe sind die naheliegenden Aufgaben unspektakulärer: eingehende Anfragen vorsortieren und Antworten entwerfen, Lieferantenpreise aus mehreren Portalen zusammentragen, Termine mit Kunden abstimmen oder Rechnungen dem richtigen Auftrag zuordnen. Gemeinsam ist diesen Aufgaben, dass ein Mensch das Ergebnis vor der Wirkung nach außen ansehen kann, im Kundenservice etwa die Antwort, bevor sie beim Kunden landet. Zusammenstellen lässt sich ein solcher Agent in n8n, in Copilot Studio oder mit Claude, jeweils mit eigenen Schritten (Agent bauen).
Typische Fehlerbilder
Fehler pflanzen sich fort
Ein Assistent irrt einmal, ein Agent kann einen frühen Irrtum durch alle folgenden Schritte tragen. Rechenbeispiel: Gelingt jeder einzelne Schritt mit 95 Prozent Wahrscheinlichkeit, gelingen fünf Schritte hintereinander nur in gut 77 Prozent der Fälle, zehn Schritte in knapp 60 Prozent. Echte Abläufe sind nicht so gleichmäßig, die Richtung stimmt aber: Je länger die Kette, desto wichtiger werden Zwischenprüfungen.
Zu viele Werkzeuge, zu viele Rechte
Die OWASP-Liste der Risiken für Sprachmodell-Anwendungen führt dieses Problem als "Excessive Agency", seit der Fassung 2026 auf Platz drei5. Sie unterscheidet drei Ursachen3:
- Der Agent hat Funktionen, die er nicht braucht, zum Beispiel ein Lesewerkzeug für Dokumente, das auch löschen kann.
- Er arbeitet mit Rechten, die über seine Aufgabe hinausgehen, etwa mit einem Datenbankzugang, der schreiben darf, obwohl nur gelesen werden soll.
- Er führt folgenreiche Aktionen aus, ohne dass jemand zustimmt, zum Beispiel das Löschen von Dateien.
Auslöser kann eine schlichte Fehlinterpretation sein, ein schwaches Modell oder eine gezielte Manipulation3.
Versteckte Anweisungen in fremden Inhalten
Ein Agent, der Mails, Webseiten oder Dokumente liest, liest auch Anweisungen, die ein Angreifer dort versteckt hat. Das BSI beschreibt dieses Risiko als besonders kritisch in Systemen, in denen Sprachmodelle mit Werkzeugen, Schnittstellen oder automatisierten Abläufen gekoppelt sind und ihre Ausgaben direkt Aktionen auslösen4. Angreifer können so Daten ausleiten oder unerlaubte Zugriffe anstoßen4. OWASP schildert den typischen Fall: Ein Assistent mit Lese- und Sendezugriff auf ein Postfach bekommt eine präparierte Mail, sucht daraufhin vertrauliche Nachrichten heraus und leitet sie weiter3. Als Abhilfe gegen diese Form der Prompt Injection nennt OWASP ein Lesewerkzeug ohne Sendefunktion und die Freigabe jeder Mail durch den Nutzer3.
Schleifen und Kosten
Agenten rufen das Modell in jedem Schritt erneut auf. Bleibt ein Agent hängen, weil eine Seite nicht lädt oder ein Werkzeug Fehler meldet, kann er es immer wieder versuchen. Anthropic empfiehlt Abbruchbedingungen wie eine Höchstzahl an Durchläufen2. Sinnvoll ist zusätzlich ein Kostendeckel beim Anbieter der Schnittstelle.
Rechte in Stufen vergeben
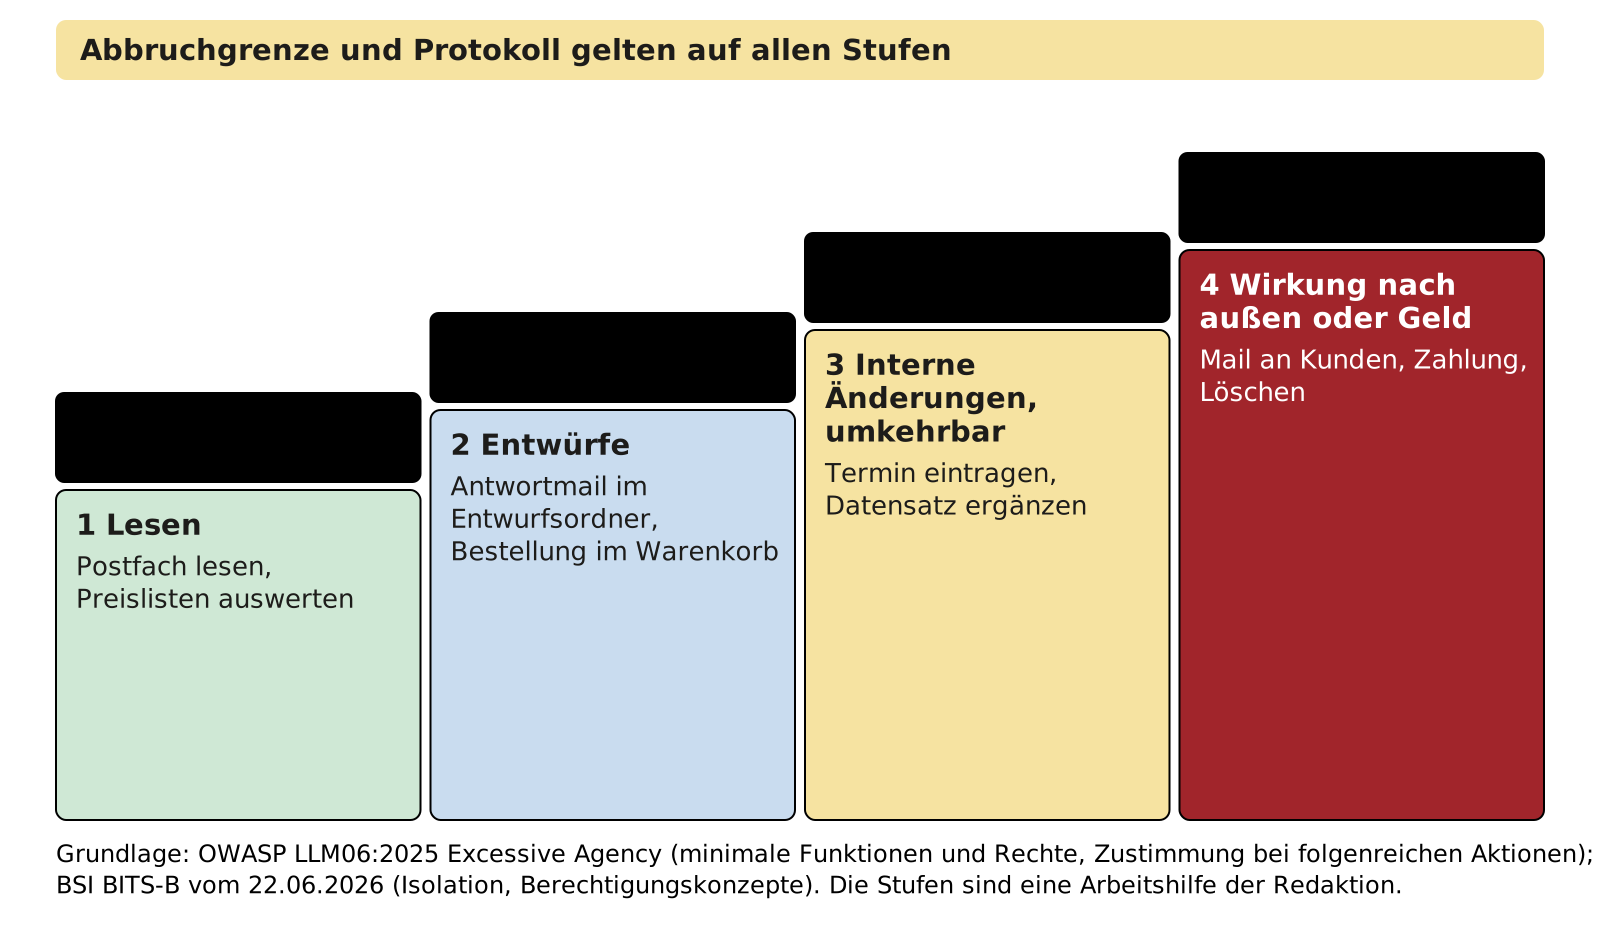
- Lesen ohne Freigabe
- Entwürfe Mensch schickt ab
- Intern Stichprobe
- Nach außen jede Aktion bestätigen
Wir empfehlen, die Rechte eines Agenten in Stufen zu denken und jede Stufe erst freizuschalten, wenn die vorige eine Weile ohne Überraschungen gelaufen ist. Die Stufen in der Grafik sind eine Arbeitshilfe dieses Blogs, abgeleitet aus den Empfehlungen von OWASP und BSI zu minimalen Rechten, Freigaben und Isolation34.
Auf der untersten Stufe liest der Agent nur, zum Beispiel ein freigegebenes Postfach oder einen Ordner mit Preislisten. Auf der zweiten Stufe schreibt er Entwürfe, die ein Mensch abschickt: eine Antwortmail im Entwurfsordner, eine Bestellung im Warenkorb. Die dritte Stufe erlaubt Änderungen in internen Systemen, die sich rückgängig machen lassen, etwa einen Termin eintragen oder einen Datensatz ergänzen, jeweils mit Protokoll. Alles, was nach außen wirkt oder Geld bewegt, bleibt auf der vierten Stufe: Der Agent bereitet vor, ein Mensch bestätigt jede einzelne Aktion.
OWASP rät außerdem, offene Werkzeuge wie eine allgemeine Kommandozeile oder einen beliebigen Webabruf durch eng gefasste Werkzeuge zu ersetzen, Aktionen im Namen des jeweiligen Nutzers mit dessen Rechten auszuführen und jede Anfrage im Zielsystem gegen die dortigen Regeln zu prüfen statt im Sprachmodell3. Für einen kleinen Betrieb heißt das: Der Agent bekommt ein eigenes Benutzerkonto mit knappen Rechten, und das Admin-Konto bleibt bei den Menschen.
Freigaben, die im Alltag funktionieren
Eine Freigabe nützt nur, wenn sie schnell geht und der Mensch versteht, was er freigibt. Werkzeuge für Abläufe haben dafür eigene Bausteine. In n8n lässt sich das für einzelne Werkzeuge eines Agenten einschalten, und die zuständige Person sieht vor dem Lauf, welches Werkzeug mit welchen Angaben starten soll6. Der Fachbegriff für dieses Muster ist Human in the Loop.
Damit Freigaben nicht zur Klickroutine werden, gehört nicht jeder Schritt dorthin. Lesen und Entwürfe laufen ohne Rückfrage, freigegeben wird nur, was nach außen geht oder sich schwer zurückholen lässt. Das BSI empfiehlt in seinem Papier zu versteckten Anweisungen ausdrücklich, sicherheitskritische Aktionen von KI-Agenten durch Menschen bestätigen zu lassen und laufend zu protokollieren7.
Das Protokoll ist der zweite Teil der Absicherung. Für jeden Werkzeugaufruf sollte nachvollziehbar sein, wann er lief, mit welchen Eingaben und mit welchem Ergebnis. OWASP zählt Protokolle und Mengenbegrenzungen zu den Maßnahmen, die einen Schaden begrenzen, auch wenn sie ihn nicht verhindern3.
Vor dem ersten Einsatz klären
Bevor ein Agent im Betrieb läuft, sollten ein paar Antworten schriftlich feststehen: welche Aufgabe er genau übernimmt und woran man erkennt, dass sie erledigt ist; welche Werkzeuge und Konten er nutzt und mit welchen Rechten; welche Aktionen nur mit Freigabe laufen und wer freigibt, auch in der Urlaubszeit; wo das Protokoll liegt und wer es ansieht; und nach wie vielen Schritten oder welchen Kosten der Agent abbricht.
Diese Punkte gehören in die KI-Richtlinie des Betriebs, damit nicht jede Abteilung eigene Regeln erfindet. Daneben gelten die üblichen Regeln für sichere KI im Betrieb, von schnellen Updates bis zur Schulung gegen Phishing.
Spricht der Agent direkt mit Kunden, etwa am Telefon oder im Chat, kommt eine Transparenzpflicht dazu: Nach Artikel 50 Absatz 1 der KI-Verordnung müssen Menschen erfahren, dass sie mit einem KI-System sprechen, und die Bundesnetzagentur zählt KI-Agenten, die mit Menschen kommunizieren, ausdrücklich dazu8. Für die Kennzeichnung reicht laut Leitlinie kein Satz in den AGB, die Information muss spätestens bei der ersten Interaktion kommen8.
Was das für dich heißt
Welche Rechte ein Agent bekommt und wie eng seine Aufgabe zugeschnitten ist, bestimmt, wie sicher und nützlich er im Betrieb wird.
- Such dir eine Aufgabe, bei der der Agent liest und Entwürfe schreibt, aber nichts selbst abschickt.
- Leg für den Agenten ein eigenes Konto mit knappen Rechten an, statt ihm deinen Zugang zu geben.
- Bestimme, wer Freigaben erteilt, und wie das in Urlaub und Krankheit geregelt ist.
- Setz beim Anbieter der Schnittstelle einen Kostendeckel und schau das Protokoll in den ersten Wochen regelmäßig an.
Häufige Fragen
Was ist der Unterschied zwischen einem KI-Agenten und einer Automatisierung?
Bei einer Automatisierung legst du die Schritte vorher fest, das Sprachmodell übernimmt höchstens einzelne davon. Ein Agent wählt Reihenfolge und Werkzeuge selbst. Für wiederkehrende Abläufe mit klaren Regeln reicht meist die feste Automatisierung, und sie ist leichter zu prüfen.
Darf ein KI-Agent selbstständig Mails an Kunden schicken?
Technisch ja, empfehlenswert ist es nur in engen Grenzen. Solange der Agent fremde Inhalte liest, kann eine versteckte Anweisung ihn zu einer falschen Mail bringen. Sicherer ist es, wenn er Entwürfe schreibt und ein Mensch sie abschickt.
Welche Aufgaben eignen sich für den Anfang?
Aufgaben, bei denen der Agent liest, sammelt und Vorschläge macht: Anfragen vorsortieren, Preise zusammentragen, Antworten entwerfen. Ein Fehler kostet dort wenig, und du lernst, wie zuverlässig das Modell in deinem Alltag arbeitet.
Was kostet ein KI-Agent im Betrieb?
Neben dem Werkzeug fallen Gebühren für die Modellaufrufe an, und ein Agent ruft das Modell in jedem Schritt auf. Dazu kommt Zeit für Einrichtung, Freigaben und Pflege.
Quellen
Stand:
- Bitkom: Erstmals nutzt die Mehrheit der Unternehmen KI (Presseinformation), Stand 14.09.2026, abgerufen am 22.11.2026. zurück
- Anthropic: Building effective agents, Stand 19.12.2024, abgerufen am 22.11.2026. zurück
- OWASP GenAI Security Project: LLM06:2025 Excessive Agency, Stand 2025, abgerufen am 22.11.2026. zurück
- Bundesamt für Sicherheit in der Informationstechnik: Auswirkungen auf die Cybersicherheit von Organisationen durch die Entwicklung im Bereich Künstlicher Intelligenz (BITS-B Nr. 2026-262788-1032, Version 1.0), Stand 22.06.2026, abgerufen am 22.11.2026. zurück
- OWASP GenAI Security Project: GenAI LLM Top 10 2026 (Liste der Einträge), Stand 04.08.2026, abgerufen am 22.11.2026. zurück
- n8n: Human-in-the-loop for AI tool calls, abgerufen am 22.11.2026. zurück
- Bundesamt für Sicherheit in der Informationstechnik: Basisschutz gegen Indirect Prompt Injections in dokumentbasierten LLM-Chats, Version 1.0, Stand 14.09.2026, abgerufen am 22.11.2026. zurück
- Bundesnetzagentur: Leitlinie zu Transparenzverpflichtungen für Anbieter und Betreiber von KI-Systemen, Stand 2026, abgerufen am 22.11.2026. zurück